Sentinel: bloquea los ataques de fuerza bruta en Windows
Detecta intentos reiterados de inicio de sesión y actúa sobre las IP ofensivas, en puestos de trabajo y servidores.
SentinelBlockIP
Protección de accesos Windows
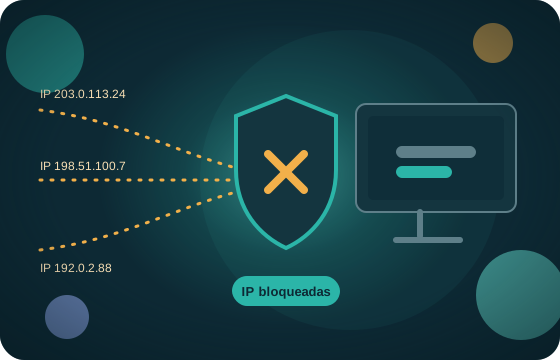
Detecta intentos reiterados de inicio de sesión en Windows y actúa sobre las IP identificadas como ofensivas.
- WorkStations: protección en puestos de trabajo Windows
- Advanced: servidores con consola central multidispositivo
Ciberseguridad para empresas. Una protección conectada.
Explora qué podemos revisar y cómo contribuye cada capa a proteger tu empresa.
Tecnología, configuración y procedimientos adaptados a los riesgos de tu empresa.
Revisar mi protección
 Accesos y equiposIdentidad, permisos y protección del endpoint
Una contraseña comprometida o un equipo desactualizado pueden abrir la puerta a tu empresa. Revisamos quién accede, desde dónde y con qué permisos.
- Identidad y permisos: autenticación multifactor (MFA), privilegios y cuentas de administración.
- Protección del endpoint: seguridad de puestos y servidores, actualizaciones y exposición de accesos.
- Acceso remoto: revisión de sesiones remotas y medidas frente a intentos de fuerza bruta.
El objetivo: reducir las oportunidades de acceso no autorizado.
Quiero revisar mis accesos Redes y conexionesCortafuegos, segmentación y acceso remoto
Conectar sedes, teletrabajadores y servicios cloud exige decidir qué comunicaciones son necesarias y cuáles deben restringirse.
- Cortafuegos y reglas: revisión de servicios expuestos, reglas de acceso y configuración del firewall.
- Segmentación de red: separación de usuarios, servidores, invitados y dispositivos según su función.
- Conexiones seguras: acceso remoto mediante VPN y revisión de las comunicaciones entre entornos.
El objetivo: limitar la exposición y la propagación de una incidencia.
Quiero revisar mi red Alertas y actuaciónDetección de amenazas y respuesta organizada
Una alerta necesita contexto y una respuesta definida. Planteamos qué señales revisar, quién debe recibirlas y cómo organizar la actuación.
- Visibilidad de eventos: identificación de registros y señales relevantes en los sistemas protegidos.
- Detección y valoración: evaluación de necesidades de EDR, XDR y correlación de alertas según el entorno.
- Procedimiento de respuesta: responsables, criterios de escalado y acciones de contención y recuperación.
El objetivo: convertir las señales de riesgo en decisiones concretas.
Quiero preparar mi respuesta Copias y recuperaciónBackup, restauración y continuidad de actividad
La continuidad depende de poder restaurar los datos y sistemas que sostienen tu actividad. Definimos las copias a partir de esa necesidad.
- Alcance de las copias: servidores, equipos, aplicaciones y servicios cloud que deben quedar cubiertos.
- Conservación y aislamiento: frecuencia, retención y separación de las copias respecto al entorno protegido.
- Pruebas de restauración: comprobación de la recuperación y objetivos de tiempo y pérdida de datos tolerable.
El objetivo: preparar la vuelta al trabajo ante una interrupción.
Quiero revisar mi recuperaciónCuéntanos el reto. Empezamos por ahí.
¿Quieres mejorar el soporte, proteger tus equipos o automatizar una tarea? Indícanos qué necesitas.
- 01Nos cuentas tu situación
- 02Concretamos el contexto
- 03Valoramos el siguiente paso
No necesitas tener elegida la solución. Puedes empezar contándonos el problema.